
WFox
Активист
Александр Смышляев написал(а):Нажимаете на карандаш и редактируете запись...
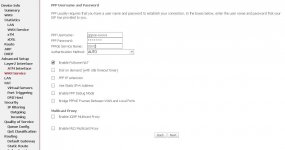
Убедился, при настройке PPoE нет возможности управлять работой фаера.
Скрин из инета прицепил.
Смотрите видео ниже, чтобы узнать, как установить наш сайт в качестве веб-приложения на домашнем экране.
Примечание: Эта возможность может быть недоступна в некоторых браузерах.
Александр Смышляев написал(а):Нажимаете на карандаш и редактируете запись...
Diamond написал(а):пробывал все то же самое что и при создании
Александр Смышляев написал(а):А если попробовать так:
1. ставим Statis IP
2. убираем галочку Fairwall
3. сохраняем настройки
4. ставим PPPOE
5. настраиваем что хотим...
Diamond написал(а):все равно стал автоматом enable
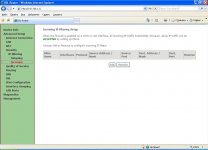
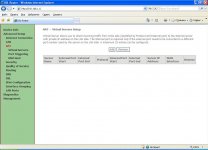
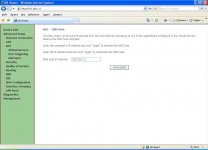
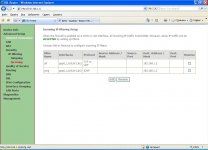
Diamond написал(а):Скрины
WFox написал(а):Хм... А если убить DMZ и прокинуть порты в NAT? А что есть в "Managemet"?
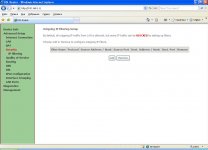
Александр Смышляев написал(а):Ну так вот вам и ответ... внимательно прочитайте то, что написано на рис. 4 - все поймете сами, надеюсь...
С DMZ, думается, все в порядке... просто нужно настроить Fairwall... и будет счастье...
 мда, а самого главного я и не приметил...
WFox написал(а):Больше чем уверен, что с компа в инет можно будет ходить, хотя никаких правил в "Outgoing" и "Incoming" нет, не уверен что можно будет пингануть внешний IP с инета, нужно проверить!
WFox написал(а):И еще непонятно что сейчас не работает, нет связи мужду КСЛ-ми или нет банального пинга на внешний IP?
Александр Смышляев написал(а):С компа инет будет ходить по тому, что инициатором обмена будет сам комп. Правила будут создаваться автоматически: был запрос изнутри с определенного IP/порта к определенному IP/порту. Ответ вернется. Но если снаружи постучаться, то никто никуда не пройдет. PING'и, скорее всего, ходить не будут...
Если прописать правила на входящий трафик (в том числе и на PING отдельный), то все должно работать...
WFox написал(а):т.е. попробывать сделать так:
Раздел «Advanced Setup->Security->IP Filtering», пункт «Incoming» , жмем ADD и заполняем
Filter Name: АLL
Protocol: ALL
Source IP address: оставьте поле пустым
Source Subnet Mask (or end ip address): оставьте поле пустым
Source Port Type: оставьте поле пустым
Destination IP address: 192.168.1.2
Destination Subnet Mask (or end ip address): оставьте поле пустым
Destination Port: оставьте поле пустым
И потом Save и Reboot
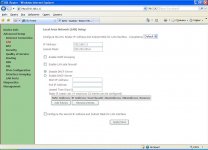
Александр Смышляев написал(а):Может и так... хотелось бы еще увидеть страницу LAN
Diamond написал(а):а пинги до ксл не идут...
Diamond написал(а):а пинги до ксл не идут...
Александр Смышляев написал(а):Что значит до КСЛ?
Они туда никогда и не дойдут... если софт модема правильный...
Сдается мне, что настройки должны быть не такими... тут нужно подумать...
Что за интерфейсы br0, br1, br2?
Я так понимаю, что это настройки безопасности на стороне WAN? Тогда при чем здесь IP 192.168.1.2?
Страничку Routing еще плизз...
Diamond написал(а):Что за интерфейсы br0, br1, br2?
просто в настройках когда правило создавал по умолчанию было select all .. не стал заморачиватся так и оставил...
пинговать нужно внешний адресс модема... я про это говорил..
WFox написал(а):откуда пингуете, как пингуете?
WFox написал(а):2 Diamond
Перечислите что есть в пункте "Management"
Александр Смышляев написал(а):Может и так... хотелось бы еще увидеть страницу LAN
WFox написал(а):т.е. попробывать сделать так:
Раздел «Advanced Setup->Security->IP Filtering», пункт «Incoming» , жмем ADD и заполняем
Filter Name: АLL
Protocol: ALL
Source IP address: оставьте поле пустым
Source Subnet Mask (or end ip address): оставьте поле пустым
Source Port Type: оставьте поле пустым
Destination IP address: 192.168.1.2
Destination Subnet Mask (or end ip address): оставьте поле пустым
Destination Port: оставьте поле пустым
И потом Save и Reboot
Diamond написал(а):не совсем понятно что тут и куда .. прописывать из вне на wan или с wan на lan ? и вообще если прописать то это будет правило разрешающие или запрет?
Мы используем основные cookies для обеспечения работы этого сайта, а также дополнительные cookies для обеспечения максимального удобства пользователя.
Посмотрите дополнительную информацию и настройте свои предпочтения